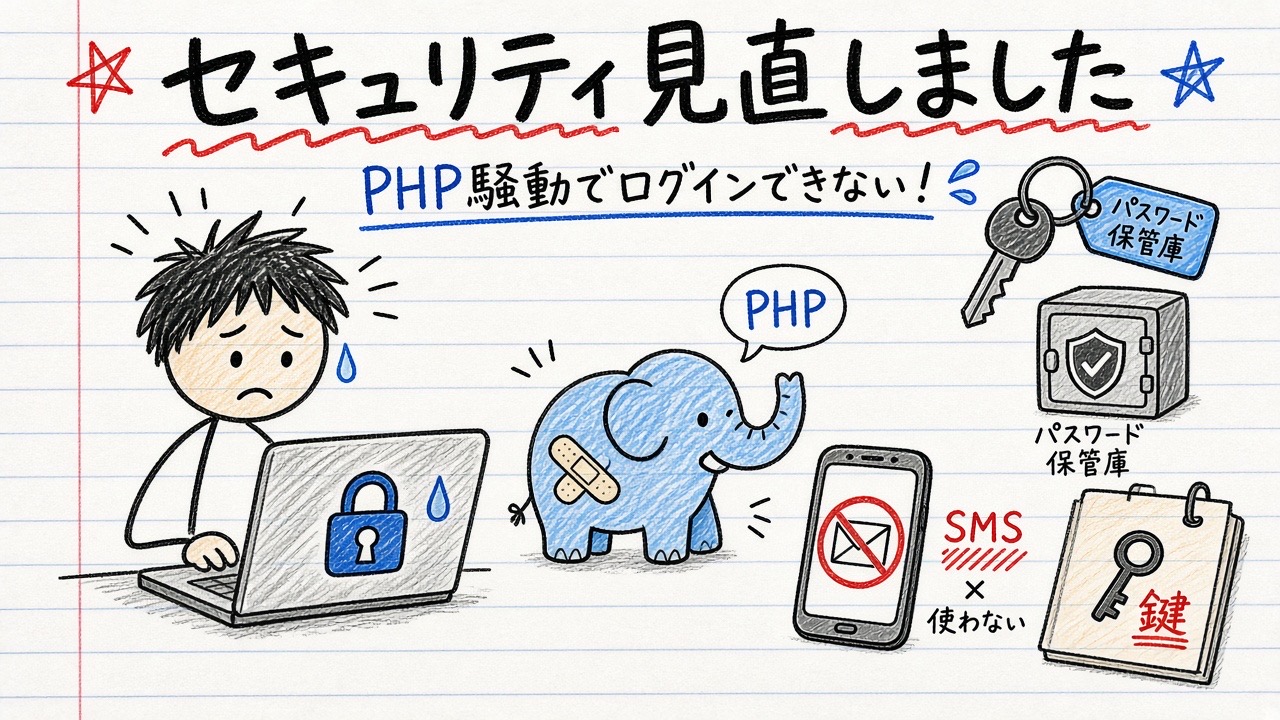
一昨日あたりから、「AIの普及で、プログラミング言語PHPのセキュリティが世界規模で危機になっている」という話が耳に入ってきました。PHPは、このブログを動かしているWordPressの土台になっている言語です。
今朝Xを見ていたら、高市早苗首相が「PHPの修正プログラムを大至急適用してほしい」と呼びかけている投稿がありました。首相がソフトウェアの弱点について直接呼びかけるのは異例だそうです。今回は、この数日で私に起きたことと、ひとり治療院として見直したことを書いてみます。
今回のPHPの問題は、AIが見つけた「本当に大きな穴」でした
調べてみると、2026年10月21日に、PHP本体の重大な脆弱性(セキュリティ上の弱点)2件が公表されていました。「PHP2Shell」と呼ばれ、番号はCVE-2026-109618とCVE-2026-109619です。
発見したセキュリティ会社Wizによると、ログインなしで外からサーバーを乗っ取られたり、パスワードなどが入ったメモリの中身を読まれたりするおそれがあり、過去10年ほどのPHPのほぼすべてのバージョンが影響を受けるそうです。長年見つからなかった欠陥を、最新のAIが攻撃に使える形にまで短時間で詰めてしまった、という点がこれまでと違うところだと説明されていました。
修正版(PHP 8.2.35、8.3.36、8.4.27、8.5.12)は日本時間21日の夜11時ごろに公開されました。首相の投稿はその1時間ほど前で、対応が難しいならサイトを一時停止するのも有効だと書かれていたそうです。国内でも、ネットショップやゲーム、保育園向けサービスなどが次々に緊急メンテナンスに入ったと報じられています。
WordPressのPHPを更新しようとしたら、サーバーにログインできませんでした
昨日、さっそくWordPressのPHPを新しくしようと思い、レンタルサーバーの管理画面を開きました。ところがログインできません。「明日復旧の見込み」という案内が出ていたので、今朝もう一度確認しましたが、やはり入れませんでした。かなり大きな修復をしているようで、ちょっと心配になりました。
あとで調べると、私が使っているエックスサーバーは、21日16時から「予防的な安全対策」として管理画面などを一時停止していたそうです。不正アクセスではなく、サイトの表示やメールソフトでの送受信はふだんどおり使えるとのことでした。その間に各PHPバージョンへ修正を当て、22日9時30分から管理画面を順次再開したと発表されています。慌てて設定をいじらなくてよかったと、今は思っています。
小規模企業共済のサポートnaviも、ログインできませんでした
ちょうど小規模企業共済の契約内容が変わるという案内が来ていて、「共済サポートnavi」にQRコードでログインするよう書かれていました。ところが、ここも「ただいまログインできません」という表示です。
こちらは中小機構から、10月21日21時から22日10時ごろまでシステムメンテナンスで一時停止するとお知らせが出ていました。理由までは書かれていませんが、時期が時期なので、たぶんセキュリティを見直しているのだろうと私は受け取りました。どこもかしこも止まっていて、みんな大騒ぎです。大変だなと思いました。
正直、個人情報はもうかなり流れているのだろうと感じています
これは私の感覚ですが、個人情報なんて、もうほとんど流れてしまっているのではないかと思っています。だからこそ、「流れても被害を広げない」準備のほうが大事なのかもしれません。
今回ふと思い出したのは、ウクライナ侵攻のとき、最初にサーバーへの攻撃があったと聞いたことです。日本のまわりも穏やかな国ばかりではないので、どうなんだろうと少し不安になりました。あくまで個人の感想ですが、ネットの守りは他人事ではないと感じています。
この1週間で、家族全員に1Passwordを入れてもらいました
ここ1週間、自分のセキュリティを全部見直しました。いちばん大きかったのは、パスワード管理アプリの1Passwordを家族全員のスマートフォンに入れてもらったことです。使い回しのパスワードをなくし、家族で同じ仕組みを使うようにしました。
SMSの2段階認証は便利だからこそ狙われると知り、やめました
2段階認証は、去年や一昨年あたりから少しずつ始めていて、これで安心だと思っていました。ところが、ショートメッセージ(SMS)でコードが届くタイプは特に危ないからやめたほうがいいと言われ、SMSでのログインはやめました。
正直、あれは便利でした。でも、便利だからこそ狙われるのだろうと思います。今は認証アプリなど、別の方法に切り替えています。
大元のアカウント情報だけは紙に印刷して保管しています
私はApple、Google、Facebookのアカウントで、いろいろなサービスにログインしています。ここが突破されると、本当にシャレになりません。
そこで、大元の大元になるアカウントの情報だけは印刷して、ファイルブックに保存するようにしました。デジタルの守りを固めるほど、最後の頼りはアナログになるというのは、少し面白いところです。
ひとり治療院がやっておきたいことは、そう多くありません
今回わかったことをもとに、ひとり治療院向けに確認ポイントをまとめておきます。
WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPのバージョンを確認する
サーバー会社の「障害・メンテナンス情報」と公式Xで、修正が済んだかを確かめる(共用サーバーなら多くは会社側で対応してくれます)
管理画面が止まっている間は、慌てて設定を変えない
再開したら、PHPのバージョンと、WordPress本体・テーマ・プラグインの更新を確認する
パスワード管理アプリで、使い回しをなくす
2段階認証は、できればSMS以外の方法にする
大元のアカウント情報は、紙でも安全な場所に保管しておく
全部を完璧にしなくても、できることから少しずつで大丈夫です
今回は、サーバーにも共済にもログインできず、正直かなり焦りました。でも、落ち着いて調べると、多くのサービスは利用者を守るために一時的に止めていただけでした。
ひとりで院を回していると、セキュリティまで手が回らないのが本音だと思います。全部を完璧にする必要はありません。パスワード管理と2段階認証、それにサーバーのお知らせを確認する習慣。まずはこのくらいから、少しずつで十分だと思っています。
参考にした情報
Wiz Blog: PHP2Shell
The PHP Foundation: Today’s PHP Security Release
Vercel: PHP security advisory php2shell
日本経済新聞: PHPの脆弱性発覚、高市首相「ウェブサイトの一時停止も有効」
ITmedia NEWS(Yahoo!ニュース): 高市総理「大至急、PHPパッチ適用を」Xで異例の要請
AB通信: エックスサーバー、脆弱性の公表を前に管理画面などを一時停止
エックスサーバー 障害・メンテナンス情報
中小機構: 「共済サポートnavi」サービス一時停止のお知らせ
コメント